研发团队工具管理
为研发团队接入 Claude Code、Codex 等编程工具时,推荐的做法是:按项目或环境划分工作空间,每位成员或每个应用使用自己创建的 API Key,工具里统一填写虚拟模型名。这样预算、权限、日志和用量都能按人、按应用分开统计,更换模型时也不必逐台修改工具配置。
按项目或环境划分工作空间
工作空间是隔离调用配置的单位,一把 API Key 只属于一个工作空间:
| 范围 | 内容 |
|---|---|
| 每个工作空间独立 | API Key、模型广场中开通的模型、BYOK、智能路由、虚拟模型、安全围栏策略、全文日志设置、日志与用量 |
| 整个组织共用 | Credits 余额、订阅,以及成员和部门 |
团队和企业的当前账号管理员在 工作空间 页面点击 新建工作空间 创建,例如为「编程助手-测试」和「编程助手-生产」各建一个,数量上限由订阅档位决定。个人版只有一个默认工作空间。
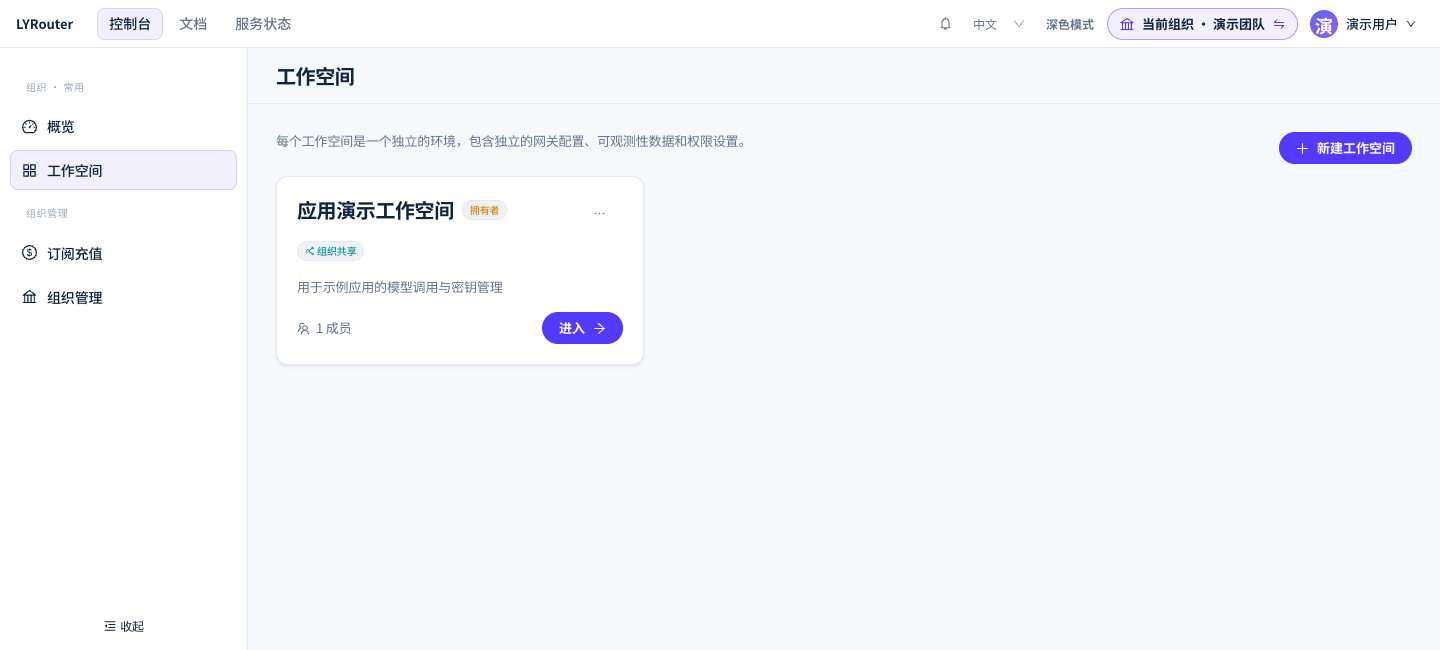
图 1:「工作空间」页列出可进入的空间,卡片显示你的角色和共享标签;账号管理员可新建工作空间。 截图为演示数据,点击图片可查看原图。
用「访问范围」决定谁自动获得权限:「组织共享」给组织全部有效成员,「指定部门」给所选部门的成员,「仅自己/指定成员」只给账号管理员和单独授权的成员。前两种范围的成员获得「共享成员角色」,新设置的共享一律为「编辑者」;较早设成「查看者」的共享保持不变,直到修改访问范围。成员同时有单独授权和共享授权时,单独授权优先生效。工作空间内的角色决定能做什么:
| 角色 | 与工具接入相关的能力 |
|---|---|
| 查看者 | 查看空间内已授权的资源,不能创建 API Key |
| 编辑者 | 创建、编辑自己的 API Key |
| 管理员 | 另外可以开通或停用模型、查看全部成员的日志并导出 |
生产空间建议用「仅自己/指定成员」,只给负责人单独授予「管理员」;成员与授权的管理见组织、成员与角色。
每人或每个应用一把 Key
工作空间角色为「编辑者」及以上的成员,在 API 密钥 页面点击 创建 API 密钥 创建,完整密钥只显示一次。控制台创建的 Key 都是「仅自己使用」:只有创建人和当前账号管理员能看到、编辑、禁用或删除它,用量也记在创建人名下。因此请让每位成员用自己的账号创建 Key,不要由账号管理员统一创建后分发,否则所有用量都会算在账号管理员名下。早期创建的共享 Key(「指定成员」或「当前空间全部成员」)对相应成员仍然可见,新建时已不再提供这两个选项。
创建时按三步设置:
| 步骤 | 设置 | 效果 |
|---|---|---|
| 基本信息 | 「名称」和「到期时间」:「永不过期」或「指定到期时间」,精确到秒,只选日期时默认当天 23:59:59 | 过期后返回 403 api key expired |
| 预算限额 | 「费用预算(元)」和「Token 预算(百万 Token)」,各有「每月」「总计」两项,留空表示不限 | 用完后返回 429 rate limit exceeded on apikey ... |
| 访问控制 | 「启用 IP 白名单」,填写 IPv4 地址或 CIDR 网段 | 其他来源返回 403 your IP address is not allowed |
为 CI 等固定出口的应用开启 IP 白名单,并为临时成员设置到期时间。这些报错的处理见401 / 403:鉴权与权限和429:限流与配额。轮换 Key 时先创建新 Key、更新工具配置并确认调用正常,再禁用和删除旧 Key。
用「使用密钥」生成工具配置
生成密钥后,在「请妥善保存密钥」窗口复制密钥,勾选「我已复制并安全保存此密钥」,再点击 我已保存,查看配置示例,「使用 API 密钥」窗口会给出已填好这把密钥的配置。之后也可以在列表操作列点击 使用密钥 打开,此时示例中的密钥显示为 YOUR_API_KEY,需要换成你保存的完整密钥。
| 页签 | 内容 | 接入地址 |
|---|---|---|
| cURL | 对话请求和列出可用模型 | https://api.lyrouter.com/v1 |
| API | Python、Node.js 的 OpenAI SDK,以及 Anthropic SDK | OpenAI SDK 用 /v1;Anthropic SDK 用根地址 https://api.lyrouter.com |
| TRAE、WorkBuddy | 在工具中填写的服务商、地址、密钥和模型 | https://api.lyrouter.com/v1 |
| CC Switch | 「供应商名称」、地址、Auth Token 和默认模型 | 根地址 |
| Claude Code | macOS / Linux、Windows CMD、PowerShell 的环境变量,以及 ~/.claude/settings.json |
根地址 |
| OpenCode | opencode.json 配置和环境变量两种写法 |
opencode.json 用 /v1;环境变量写法用根地址 |
窗口顶部的「示例模型」只列出这把 Key 可以调用的模型。Anthropic 协议的工具会自己拼接 /v1/messages,地址填根地址,多写 /v1 会返回 404。Codex、ChatGPT 等其他工具见工具兼容性与接入总览。
在工具中统一使用虚拟模型名
请当前账号管理员在 虚拟模型 页面为团队创建虚拟模型,例如 team-coding,大家在工具中把模型填为 @vmodel/team-coding。之后更换模型只需修改虚拟模型的「默认模型」,保存后对所有成员的新请求生效。
- 编程工具依赖工具调用和流式输出,「备用模型」也要支持这些能力。
- 虚拟模型的推理参数按 Chat Completions 的字段名合并。给 Codex 这类使用 Responses 的工具使用时,建议只设置
temperature、top_p这类通用参数。 - 虚拟模型属于一个工作空间,该工作空间的任何有效 API Key 都可以调用,配置方法见虚拟模型。
设置团队额度
API Key 的预算只约束单把 Key。需要按成员、部门或整个工作空间控制用量时,账号管理员在 安全围栏 中新建「配额管理」策略;限制成员或 Key 能调用的模型,使用「模型访问控制」策略。安全围栏从团队版起可用,见预算、配额与限流和模型授权。成员可以在控制台概览页的「我的配额」查看剩余额度。
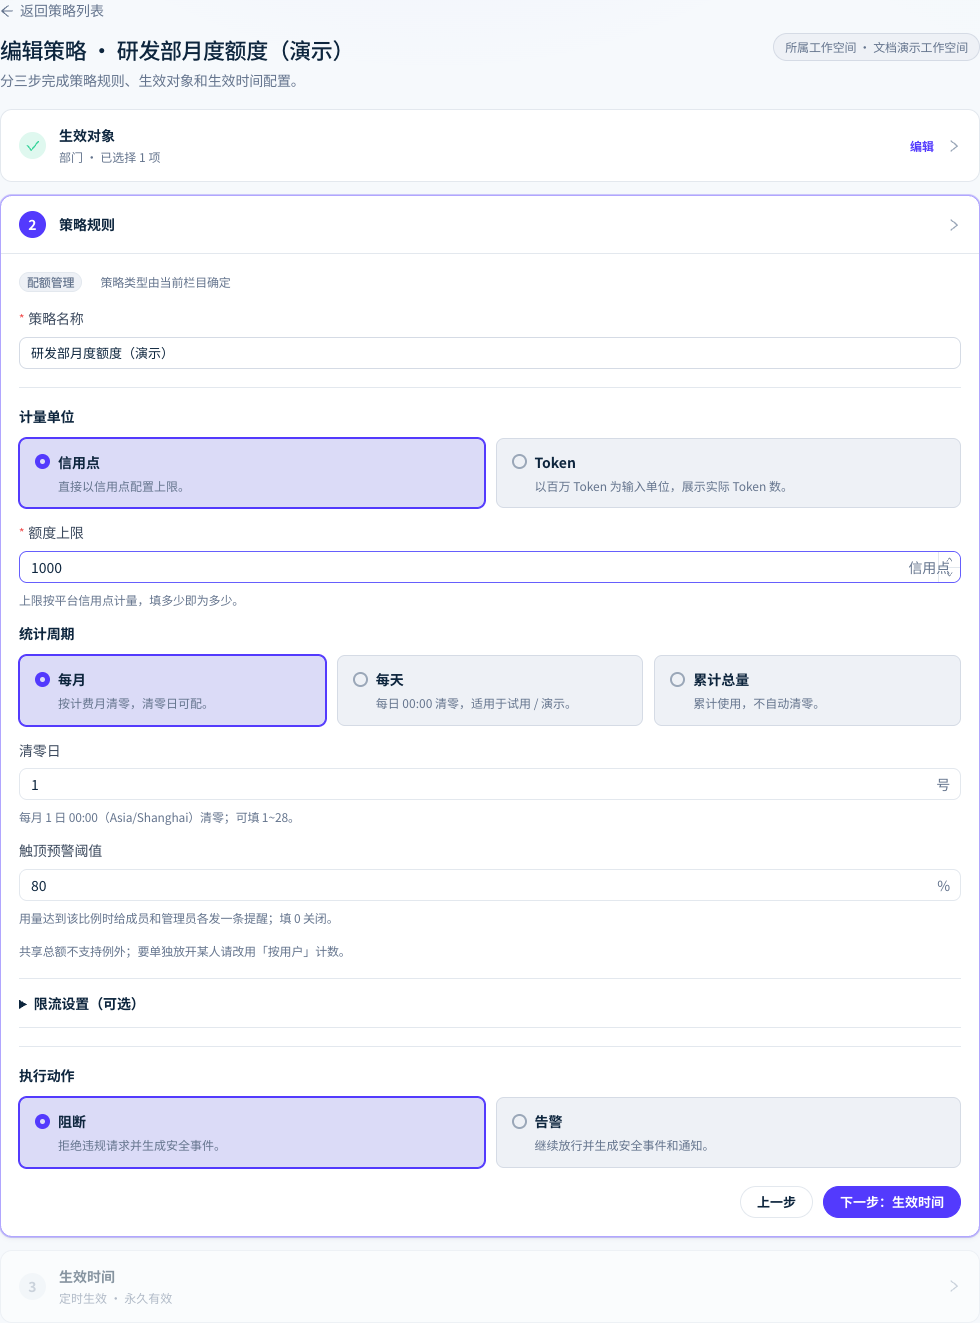
图 2:在安全围栏的配额策略中为部门设置每月信用点额度、清零日、预警阈值和执行动作。 截图为演示数据,点击图片可查看原图。
按人和应用追踪用量
- 日志分析:成员看到自己创建的 Key 的调用;工作空间管理员和账号管理员看到全部调用。团队和企业的日志有「创建人」列,「部门」列可在 自定义列 中打开,也可以按 API Key、创建人和部门筛选。
- 用量分析:「按 API Key」页签比较各 Key 的用量;账号管理员还能看到「按部门」「按用户」。其他成员(包括工作空间管理员)只看到自己创建的 Key 的用量。
- 共享 Key 的归属:日志中的「创建人」是 Key 的创建人,不是实际发起调用的人。用量分析的「按用户」「按部门」把共享 Key 的用量单列为「共享应用 · 未归属」,需要按人统计时请使用个人 Key。
对账与审计方法见预算归因与调用审计。