预算归因与调用审计
LYRouter 以 API Key 为归属单位:每次调用都记在 Key 所属的工作空间、Key 的创建人和创建人的主部门名下。要让费用落到具体的人或应用,就让每位成员、每个应用使用自己创建的 Key。对账时,用日志分析、用量分析和消费明细三处数据交叉核对;审计材料按角色控制正文的查看和导出,对外提供前先脱敏。
调用记在谁名下
| 维度 | 怎么确定 | 注意 |
|---|---|---|
| 工作空间 | API Key 所属的工作空间 | 一把 Key 只属于一个工作空间 |
| API Key | 发起调用的 Key | Key 删除后,历史日志和消费记录仍保留,并标注「已删除」 |
| 创建人 | Key 的创建人 | 不是实际发起调用的人。多人共用一把 Key 时,日志和消费明细都只显示创建人 |
| 部门 | 创建人在本组织中的主部门 | 按查看时的当前主部门显示:成员调整主部门后,历史记录也随之显示新部门;成员离开组织后显示其最后的主部门 |
- 用量分析的「按用户」「按部门」只统计「仅自己使用」的 Key;共享给成员或全工作空间的旧 Key 单列为「共享应用 · 未归属」,不计入任何人或部门。
- 不要由账号管理员统一创建 Key 再分发给成员,否则这些用量都会记在账号管理员名下。成员创建 Key 的方法见研发团队工具管理。
- 部门统计依赖主部门。请当前账号管理员在组织管理中为成员设置主部门,见组织、成员与角色;创建人没有主部门时,消费明细显示「未归属部门」。
三处数据各看什么
| 位置 | 谁能查看 | 内容 | 金额 |
|---|---|---|---|
| 工作空间的 日志分析 | 账号管理员和工作空间管理员看全部调用;其他成员只看自己创建的 Key | 逐条请求:时间、API Key、创建人、部门、模型、服务商、Token、状态 | 「费用」列,默认隐藏,可在 自定义列 中打开 |
| 工作空间的 用量分析 | 账号管理员看全部,并有「按部门」「按用户」;其他成员只看自己创建的 Key | 按时间、模型、API Key 等汇总的请求数、成功率、Token 和费用 | 人民币:平台请求按实付金额,BYOK 按服务商成本 |
| 订阅充值 的「消费明细」 | 仅当前账号管理员 | 组织下全部工作空间已结算的扣费:请求时间、API Key、工作空间、创建人、部门、模型、消费 Credits、请求 ID | Credits |
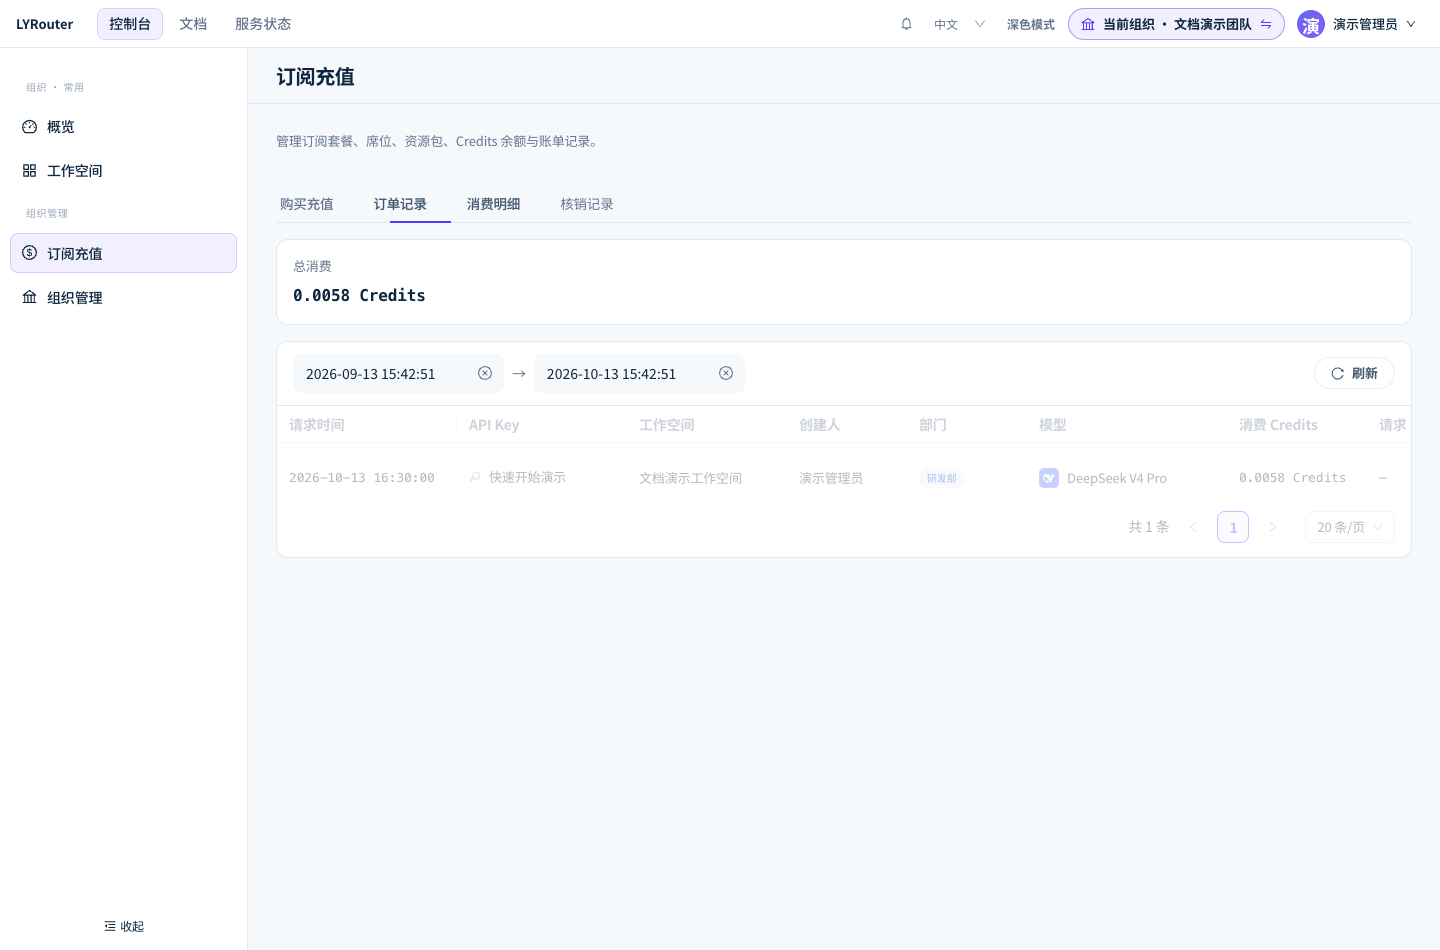
图 1:「消费明细」按请求列出已结算的 Credits,以及对应的 API Key、工作空间、创建人、部门和模型。 截图为演示数据,点击图片可查看原图。
对账方法
- 固定时间范围:三处选择同一段时间。「消费明细」单次最多查询 90 天,只显示已结算的部分,最近几分钟的调用可能还没有出现;页面提示「消费归因仍在同步,当前分项合计可能暂时与结算总额不一致」时,稍后刷新再核对。
- 注意单位:「消费明细」以 Credits 计,只包含从账户 Credits 中实际扣除的金额;用量分析的费用以人民币计,并包含 BYOK 调用付给服务商的成本。两者不能直接相减,Credits 与人民币的换算见计费规则与信用点。
- 从汇总下钻到请求:在用量分析中找到异常的 Key 或模型,记下时间段;到日志分析按 API Key、模型和时间筛选,打开具体请求。需要自定义维度时,用用量分析的「自定义统计」查询并点击 导出 CSV。
- 从扣费记录找日志:「消费明细」的「请求 ID」就是日志详情顶部的 Request ID。复制它,进入对应工作空间,在日志的搜索框中即可找到这次请求。
- 区分失败请求:日志记录失败的请求,消费明细只包含产生扣费的请求。核对差异时,在日志中按状态码筛选失败请求,见通过日志定位调用问题。
正文与权限
日志的元数据(时间、模型、Token、状态等)始终记录。提示词和回答正文只在工作空间开启全文日志后保存:工作空间管理员在日志分析工具栏点击 日志存储设置,打开「保存请求响应全文」,勾选全部信息处理告知事项后保存。开启只对之后的新请求生效,正文按平台策略脱敏后保存。留存期限见数据保留、导出与删除。
| 角色 | 可查看的日志 | 正文与原始报文 | 路由追踪、安全详情、导出 |
|---|---|---|---|
| 当前账号管理员、工作空间管理员 | 工作空间内全部 Key | 可以 | 可以 |
| Key 的创建人 | 自己创建的 Key | 可以 | 不可以 |
日志中保存的请求头会去掉 Authorization、x-api-key、api-key、Cookie 等鉴权信息。成员可以看到自己 Key 的正文,涉及敏感业务时,请让不同人员各自创建 Key,并按需关闭全文日志,见日志内容与数据处理。
导出审计材料
工作空间管理员或账号管理员在日志分析工具栏点击 导出,在「日志导出」窗口创建任务:
- 「导出格式」可选 CSV 或 JSON;「导出时间范围」最多 31 天,并沿用列表当前的筛选条件。
- 设置「文件密码」(至少 6 个字符),文件为密码加密的 ZIP,单次最多 50,000 条,保留 24 小时。关闭窗口后任务继续处理。
- 下载时需要通过绑定手机号的短信验证,并确认文件包含敏感数据。导出会一并包含已留存的提示词、对话和模型响应。
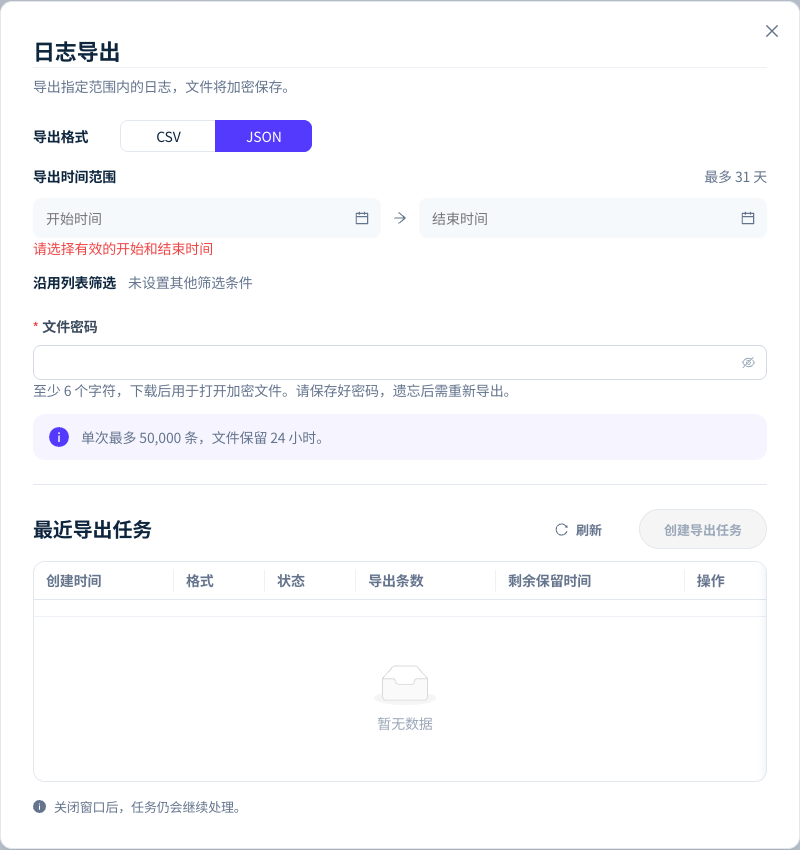
图 2:「日志导出」设置导出格式、时间范围和文件密码,并列出最近的导出任务。 截图为演示数据,点击图片可查看原图。
对外提供审计材料时,只保留必要字段:用 Key 名称和密钥前缀标识 Key,删除提示词与回答中的个人信息和业务数据;不要附 API Key 明文、BYOK 凭证或完整的鉴权头。文件密码与文件分开传递。
常见问题
日志里的「创建人」能证明是谁发起的调用吗?
答: 「创建人」只说明这把 Key 由谁创建。只有每把 Key 只由一个人或一个应用使用时,它才能对应到实际调用方。需要按人审计时,请每位成员用自己的账号创建 Key,并停用多人共用的 Key。
成员调整部门后,历史费用归到哪个部门?
答: 部门按创建人当前的主部门显示,历史记录也会归到新部门。需要保留调整前的部门归属时,在调整前用用量分析的「自定义统计」按部门查询并 导出 CSV 留档。